За даними The Telegraph від 23 серпня 2026 року, західні розвідувальні служби дійшли висновку, що ГРУ РФ розпочало нову хвилю атак на європейські оборонні підприємства, які постачають зброю Україні. Для цього російське військове розвідувальне управління вербує членів місцевих злочинних угруповань через месенджери, зокрема Telegram, і використовує їх як посередників.
Підтверджені інциденти у серпні
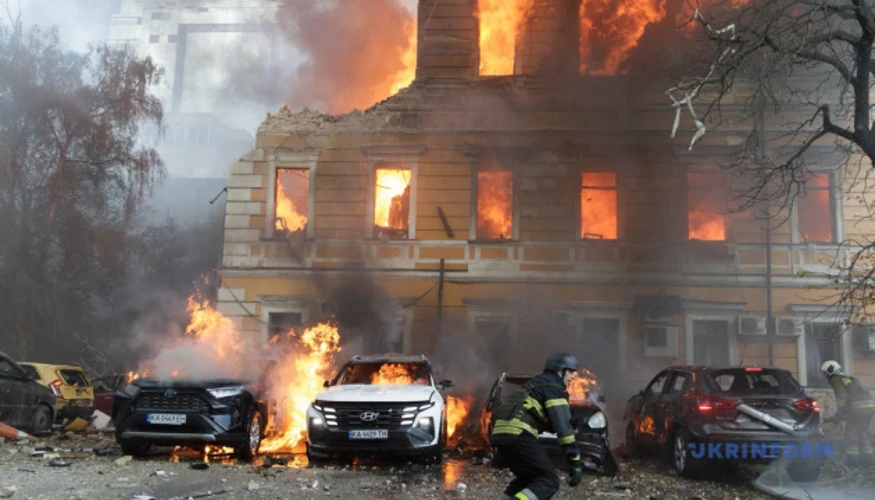
- 10 серпня стався вибух на болгарському заводі EMCO — одному з найбільших приватних виробників 155-мм артилерійських боєприпасів для України.
- У ніч на 15 серпня у Таллінні було підпалено будівлю компанії Milrem Robotics; Латвія затримала трьох своїх громадян за підозрою у підпалі.
- Через три дні після вибуху в Болгарії аналогічний інцидент стався на заводі KNDS Ammo Italy у Коллеферро на околиці Риму.
- Литва висунула обвинувачення шістьом особам у справі про спробу підпалу заводу, що постачав радіохвильові сканери до Києва; у Чехії затримано чотирьох підозрюваних за пожежу на заводі з виробництва дронів та тепловізійної оптики.
Механізм вербування та реакція союзників
За оцінкою розвідки, завербованих використовують як посередників, які дають завдання іншим виконавцям, котрі часто не знають, що працюють на росіян, і отримують винагороду у криптовалюті. Схему побудовано так, щоб зберегти можливість правдоподібного заперечення причетності Кремля та уникнути реакції за статтею 5 Угоди НАТО про взаємну оборону.
Прем’єр-міністерка Естонії Крістен Міхал заявила, що слідчі з’ясовують, чи був підпал у Таллінні актом саботажу та чи була до нього причетна Росія. За даними джерел, Польща та країни Балтії відвертіше називають атаки російськими, тоді як Італія та Німеччина стримуються у публічних оцінках через побоювання ескалації. Прямого офіційного підтвердження причетності ГРУ до конкретних інцидентів у Болгарії, Італії та Естонії джерела не наводять.
Залишити відповідь